Domain bluetoothmodul.de kaufen?
Wir ziehen mit dem Projekt
bluetoothmodul.de um.
Sind Sie am Kauf der Domain
bluetoothmodul.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bluetoothmodul.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
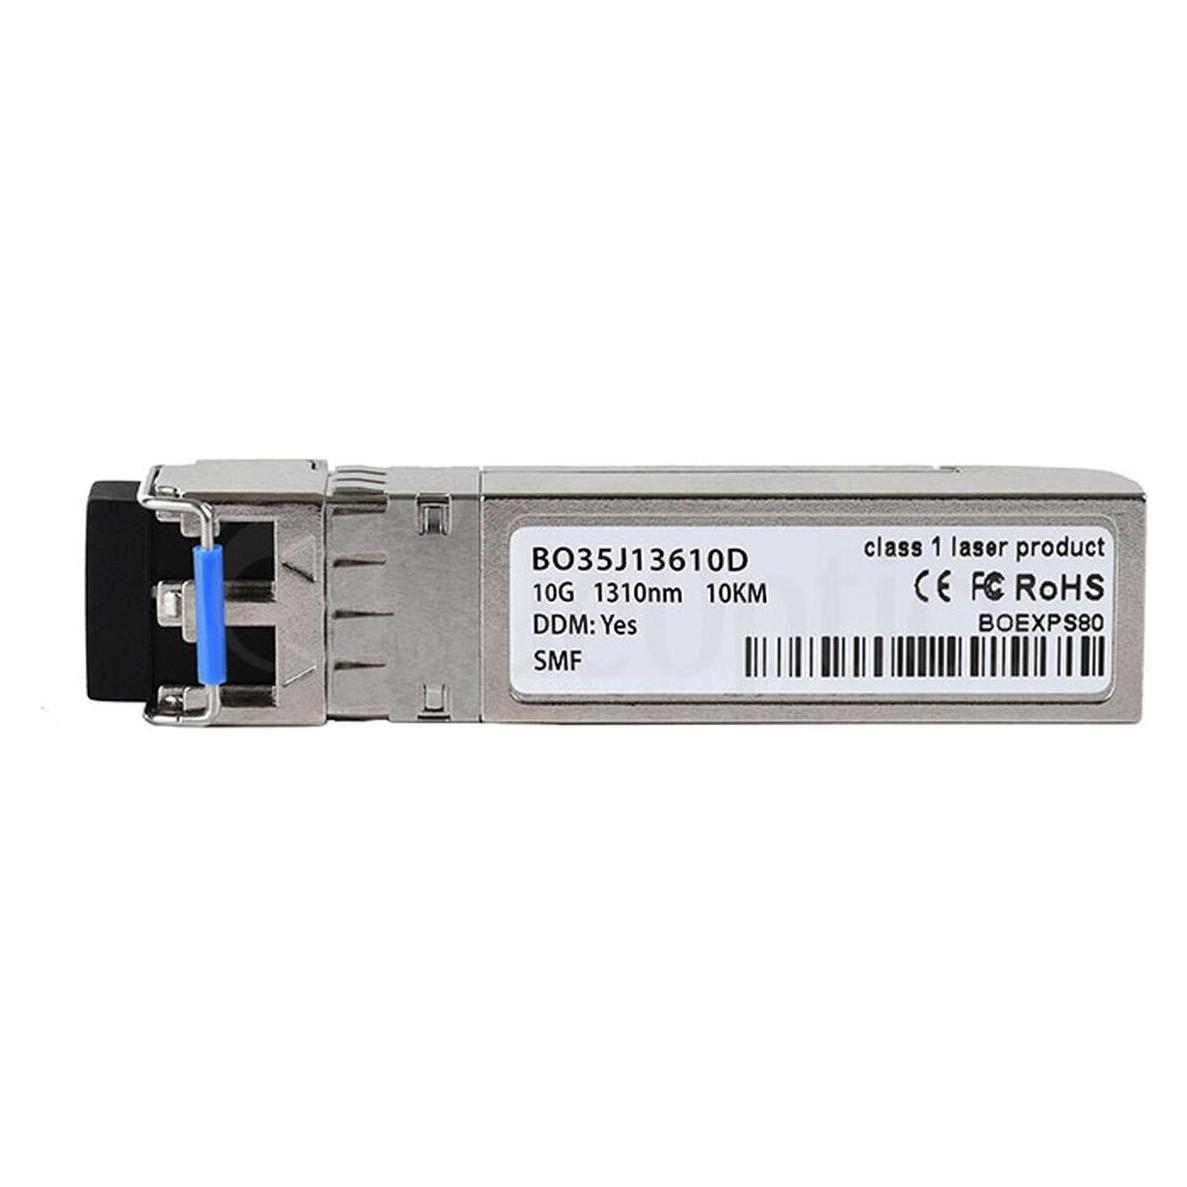
BlueOptics 10G-SFP-LR-SA-BO. SFP Transceiver-Typ: Faseroptik, Schnittstelle: SFP+, Maximal mögliche Übertragung, Transceiver, SilberÜberragende Leistung des Extreme Networks 10G-SFP-LR-SA-BO kompatiblen 10GBASE-LR SFP+ Transceivers mit LC Duplex Anschluss nach MSA Standards von der Marke BlueOptics. Der Transceiver verfügt über eine Empfangsfunktion (Receiver mit 1310nm) und eine Sendefunktion (Transmitter mit 1310nm) für die Übermittlung optischer Signale via Singlemode Glasfaser unter Berücksichtigung des jeweiligen Übertragungsprotokolls. Dieser kompatible 10GBASE-LR LC Duplex SFP+ ist für den Einsatz in allen gängigen Hardware Plattformen geeignet, die auch den originalen Extreme Networks 10G-SFP-LR-SA-BO 10GBASE-LR LC Duplex SFP+ offiziell unterstützen. Jeder Transceiver unterstützt Ethernet, Fibre Channel over Ethernet oder SDH/SONET Highspeed Anwendungen von bis zu 10G pro Sekunde.53,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
BlueOptics 10G-SFP-LR-SA-BO. SFP Transceiver-Typ: Faseroptik, Schnittstelle: SFP+, Maximal mögliche Übertragung (10G-SFP-LR-SA-BO)BlueOptics 10G-SFP-LR-SA-BO. SFP Transceiver-Typ: Faseroptik, Schnittstelle: SFP+, Maximal mögliche Übertragung (10G-SFP-LR-SA-BO)66,16 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
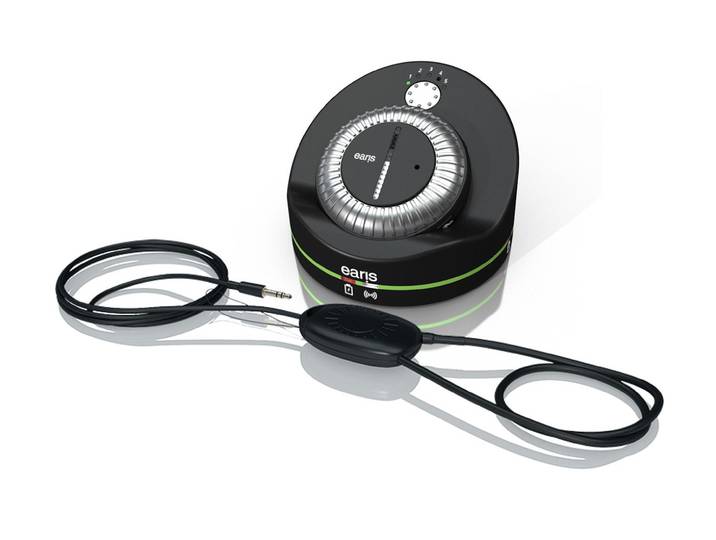
HUMANTECHNIK earis Premium PR Set Funk-Kopfhörer (Teleschlinge, 2.4 Ghz Funktechnologie)<p>Der <strong>HUMANTECHNIK earis Premium PR Set Funk-Kopfhörer</strong> ist die ideale Lösung für alle, die höchsten Wert auf Klangqualität und Bedienkomfort legen. Mit der fortschrittlichen <strong>2.4 GHz Funktechnologie</strong> ermöglicht dieses <strong>TV-Hörsystem</strong> ein unvergleichliches Hörerlebnis, das individuell auf Deine Bedürfnisse abgestimmt werden kann. Das innovative <strong>dynamic sound HS</strong> System bietet fünf dynamische audiologische Hörprofile, die sich automatisch an verschiedene TV-Formate und persönliche Vorlieben anpassen. So wird beispielsweise die Lautstärke von Werbung sofort reduziert, um ein angenehmes Hören zu gewährleisten.</p><p>Ein großes Einstellrad mit LED-Balken erleichtert die Lautstärkeregelung, während der austauschbare Akku eine Betriebszeit von bis zu <strong>9 Stunden</strong> bietet und in nur <strong>2 Stunden</strong> aufgeladen werden kann. Ein besonderes Highlight ist die Möglichkeit, während des Fernsehens Gespräche im Raum zu verstärken, indem Du einfach die Verstärkertaste drückst. Die Lautstärke-Einstellung wird dabei gespeichert, sodass Du jederzeit darauf zurückgreifen kannst.</p><p>Der <strong>earis® Sender</strong> fungiert nicht nur als Ladestation für den Empfänger, sondern auch als praktischer Aufbewahrungsort für einen Ersatz-Akku. Der <strong>earis® Pocketempfänger</strong> ermöglicht den Anschluss an alle handelsüblichen Hörkomponenten, einschließlich der mitgelieferten induktiven <strong>Teleschlinge</strong>. Mit einem Clip zur Befestigung an der Kleidung und einer Öse für eine Tragekordel ist der Empfänger besonders benutzerfreundlich. Nach dem Laden des Akkus und dem Anschluss an die Audioquelle ist das <strong>earis®</strong> Set sofort betriebsbereit und bietet Dir ein unvergleichliches Hörerlebnis.</p>269,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **

Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Ist es möglich, die Übertragung von Antennen-TV-Signalen drahtlos durchzuführen?
Ja, es ist möglich, die Übertragung von Antennen-TV-Signalen drahtlos durchzuführen. Hierfür werden in der Regel drahtlose Übertragungstechnologien wie WLAN oder Bluetooth verwendet. Diese ermöglichen eine kabellose Übertragung des TV-Signals von der Antenne zum Fernsehgerät. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
BlueOptics 10G-SFP-LR-SA-BO. SFP Transceiver-Typ: Faseroptik, Schnittstelle: SFP+, Maximal mögliche Übertragung, Transceiver, SilberÜberragende Leistung des Extreme Networks 10G-SFP-LR-SA-BO kompatiblen 10GBASE-LR SFP+ Transceivers mit LC Duplex Anschluss nach MSA Standards von der Marke BlueOptics. Der Transceiver verfügt über eine Empfangsfunktion (Receiver mit 1310nm) und eine Sendefunktion (Transmitter mit 1310nm) für die Übermittlung optischer Signale via Singlemode Glasfaser unter Berücksichtigung des jeweiligen Übertragungsprotokolls. Dieser kompatible 10GBASE-LR LC Duplex SFP+ ist für den Einsatz in allen gängigen Hardware Plattformen geeignet, die auch den originalen Extreme Networks 10G-SFP-LR-SA-BO 10GBASE-LR LC Duplex SFP+ offiziell unterstützen. Jeder Transceiver unterstützt Ethernet, Fibre Channel over Ethernet oder SDH/SONET Highspeed Anwendungen von bis zu 10G pro Sekunde.53,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
BlueOptics 10G-SFP-LR-SA-BO. SFP Transceiver-Typ: Faseroptik, Schnittstelle: SFP+, Maximal mögliche Übertragung (10G-SFP-LR-SA-BO)BlueOptics 10G-SFP-LR-SA-BO. SFP Transceiver-Typ: Faseroptik, Schnittstelle: SFP+, Maximal mögliche Übertragung (10G-SFP-LR-SA-BO)66,16 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HUMANTECHNIK earis Premium PR Set Funk-Kopfhörer (Teleschlinge, 2.4 Ghz Funktechnologie)<p>Der <strong>HUMANTECHNIK earis Premium PR Set Funk-Kopfhörer</strong> ist die ideale Lösung für alle, die höchsten Wert auf Klangqualität und Bedienkomfort legen. Mit der fortschrittlichen <strong>2.4 GHz Funktechnologie</strong> ermöglicht dieses <strong>TV-Hörsystem</strong> ein unvergleichliches Hörerlebnis, das individuell auf Deine Bedürfnisse abgestimmt werden kann. Das innovative <strong>dynamic sound HS</strong> System bietet fünf dynamische audiologische Hörprofile, die sich automatisch an verschiedene TV-Formate und persönliche Vorlieben anpassen. So wird beispielsweise die Lautstärke von Werbung sofort reduziert, um ein angenehmes Hören zu gewährleisten.</p><p>Ein großes Einstellrad mit LED-Balken erleichtert die Lautstärkeregelung, während der austauschbare Akku eine Betriebszeit von bis zu <strong>9 Stunden</strong> bietet und in nur <strong>2 Stunden</strong> aufgeladen werden kann. Ein besonderes Highlight ist die Möglichkeit, während des Fernsehens Gespräche im Raum zu verstärken, indem Du einfach die Verstärkertaste drückst. Die Lautstärke-Einstellung wird dabei gespeichert, sodass Du jederzeit darauf zurückgreifen kannst.</p><p>Der <strong>earis® Sender</strong> fungiert nicht nur als Ladestation für den Empfänger, sondern auch als praktischer Aufbewahrungsort für einen Ersatz-Akku. Der <strong>earis® Pocketempfänger</strong> ermöglicht den Anschluss an alle handelsüblichen Hörkomponenten, einschließlich der mitgelieferten induktiven <strong>Teleschlinge</strong>. Mit einem Clip zur Befestigung an der Kleidung und einer Öse für eine Tragekordel ist der Empfänger besonders benutzerfreundlich. Nach dem Laden des Akkus und dem Anschluss an die Audioquelle ist das <strong>earis®</strong> Set sofort betriebsbereit und bietet Dir ein unvergleichliches Hörerlebnis.</p>269,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
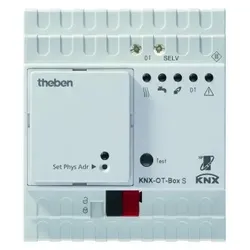
Theben 8559201 KNX-OT-Schnittstelle zur Verbindung von KNX-Einzelraumregelung mit OT-Wärmeerzeuger KNX-OT-Box SKNX-OT-Box zur Verbindung des OT-BUS mit dem KNX-BUS, das Interface kann als Master für den Opentherm-Wärmeerzeuger in Kombination mit einer KNX -Einzelraumregelung eingesetzt werden, Anzeige von Status-und Störmeldungen werden über den KNX BUS gesende, . Wettervorhersagen für zu erwartenden Sonnenschein können bei der Brauchwassererwärmung durch eine Solaranlage berücksichtigt werden können, In Kombination mit der OT-Box aus RAMSES 856 top2 OT (8569132) lassen sich auch Heizsysteme ohne OpenTherm-Schnittstelle regeln, Spannungsversorgung über den Bus, Reiheneinbaugehäuse 4 TE347,31 €*Versand: 7,10 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Ist es möglich, die Übertragung von Antennen-TV-Signalen drahtlos durchzuführen?
Ja, es ist möglich, die Übertragung von Antennen-TV-Signalen drahtlos durchzuführen. Hierfür werden in der Regel drahtlose Übertragungstechnologien wie WLAN oder Bluetooth verwendet. Diese ermöglichen eine kabellose Übertragung des TV-Signals von der Antenne zum Fernsehgerät. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.